
Las estafas crypto que siguen funcionando: firmas, falso soporte y proyectos que desaparecen
Hola trader,
¿te acuerdas de la estafa del falso técnico del gas?
Llama a la puerta, lleva su acreditación, tiene prisa. “Tengo que revisar el contador, señora, hay una fuga.”
Nadie echa abajo la puerta blindada. Se la abres tú.
Pues las estafas crypto que siguen funcionando hoy son eso mismo, con una web en lugar de la acreditación.
Cuando oyes “me han robado las crypto” te imaginas a un hacker con capucha que revienta la blockchain. El registro no lo revienta nadie. Se hackean exchanges, puentes, contratos y ordenadores, y esa es otra historia. Pero en las estafas de las que hablamos hoy es la víctima la que firma algo o entrega algo. Y como una transacción confirmada no se anula, después no hay ninguna oficina de reclamaciones.
Es la última lección de la escalera, y es la que más dinero te hace ahorrar.
Ok, vamos.
Primero entiende qué firmas
Cuando una web te pide algo, el wallet te abre una ventana. Parecen todas iguales. No lo son.
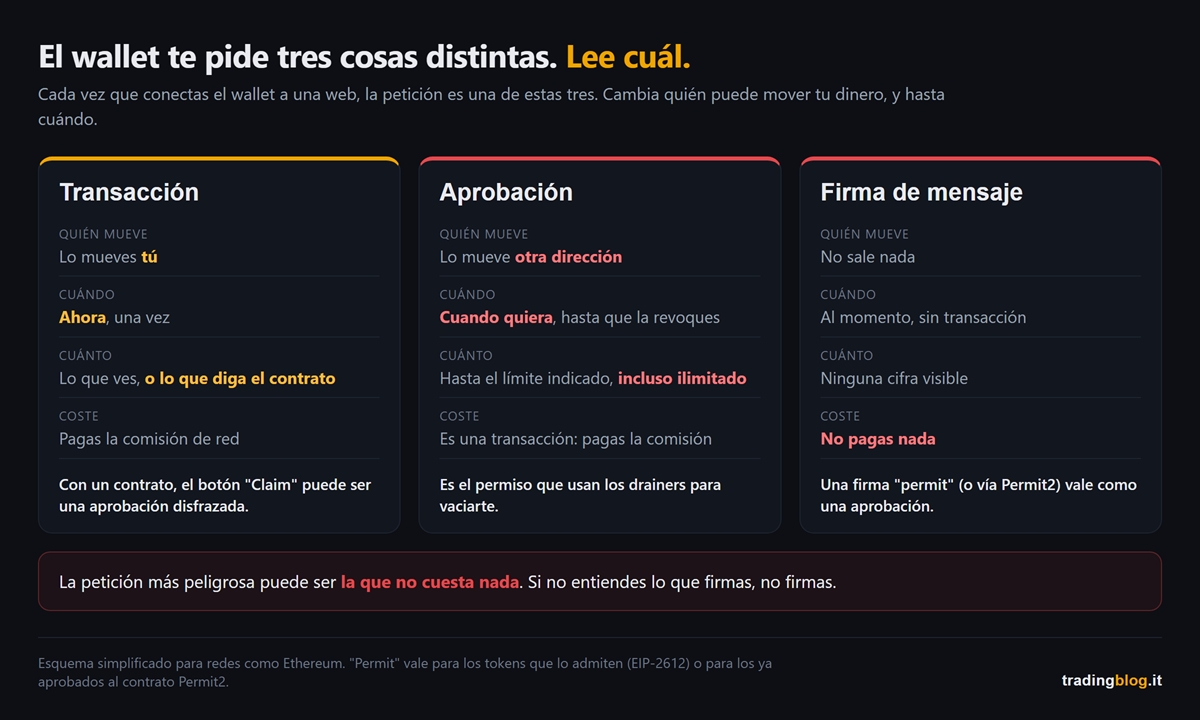
La transacción la entiendes: mandas tanto, a esa dirección, fin. Pero si al otro lado hay un contrato, cuenta la función que llamas, no la cifra que ves. Y un botón que dice “Claim” puede esconder una aprobación.
La aprobación es distinta. Ahora te lo explico. Para usar una app en Ethereum o redes parecidas con un token (no con la moneda de la red, tipo ETH), la app te pide antes permiso para moverlo. Muchas apps piden un permiso ilimitado, y sigue siendo válido hasta que lo revoques tú. Incluso cuando has dejado de usar esa app.
Luego está la firma de mensaje, la que parece un login. No cuesta nada, no sale ninguna transacción, parece inofensiva. Pero existe un estándar, se llama permit, que sirve precisamente para dar una aprobación con una simple firma en lugar de con una transacción. Y está Permit2, un contrato muy usado: si un token lo has aprobado ahí una vez, a partir de ese momento basta una firma para moverlo.
Ya ves por dónde van los tiros.
Uno: la firma que vacía la dirección
El guion más visto es este. Una web clonada, un airdrop gratis, un mint exclusivo, una página que te pide “verificar” el wallet. Tú firmas. Al otro lado hay un drainer, un kit hecho a propósito para aprovechar esa autorización y mover todo lo que has autorizado. Un grifo abierto.
Según ScamSniffer, que rastrea estos kits en las redes compatibles con Ethereum, en 2025 robaron 83,85 millones de dólares a 106.106 víctimas. En 2024 habían sido 494 millones. Una bajada real, pero el caso individual más grande de 2025 fueron 6,5 millones en septiembre, sustraídos con una firma permit. Y ellos mismos dicen que es una estimación a la baja.
La defensa tiene dos momentos.
Antes: lee la ventana. Si una web que solo debería “dejarte entrar” te pide una aprobación o un permit, cierra.
Después: las aprobaciones viejas se revocan. Herramientas como las de Etherscan o Revoke te enseñan quién puede todavía mover tus tokens y te dejan quitar el permiso. Cuesta una pequeña comisión. Y ojo: revocar cierra el grifo, no te devuelve lo que ya ha salido. Y no siempre frena una firma permit que ya has dado y que el otro todavía no ha usado, y no te salva si te han quitado el seed. Ahí la única salida es mover todo a un wallet nuevo, con un seed nuevo.
Dos: el falso soporte
Esta es tan vieja como el teléfono, y en las denuncias crypto al FBI es la más cara después de las falsas plataformas.
Te escribe “el soporte”. Es amable, está preparado, tiene prisa: tu cuenta está en riesgo, ha habido un acceso no autorizado.
Chainalysis cuenta un caso que acabó con una acusación formal en Estados Unidos: según la acusación, falsos agentes del soporte de un gran exchange que convencían a las víctimas de mover sus crypto a wallets “seguros”. Seguros para ellos. Y según la propia Chainalysis, en 2025 las estafas basadas en suplantar a alguien crecieron más del 1.400% respecto a 2024.
La regla ya te la di en la lección sobre las claves y te la repito: nadie que sea legítimo te pedirá nunca el seed. Añado: nadie legítimo te pide mover los fondos a un wallet “seguro”, y nadie te pide “validar” el wallet en una web.
Y cuidado con la segunda vuelta. Quien ha sido estafado puede recibir la llamada de alguien que promete recuperar el dinero. Pagando, claro. El FBI en 2025 contó más de 10.500 denuncias por falsas recuperaciones. Es la misma estafa, que vuelve a cobrar.
Tres: la plataforma falsa y el proyecto que desaparece
La versión más cara de todas es la falsa plataforma de inversión.
El contacto llega por SMS, por redes sociales, por una app de citas. Luego la conversación pasa a una app de mensajería, llega el grupo de “expertos”, la plataforma que te enseña beneficios falsos. Cuando intentas retirar, te piden impuestos y comisiones. Luego desaparecen. No lo digo yo, es la descripción del FBI, que añade que detrás hay en gran parte organizaciones criminales del Sudeste Asiático.
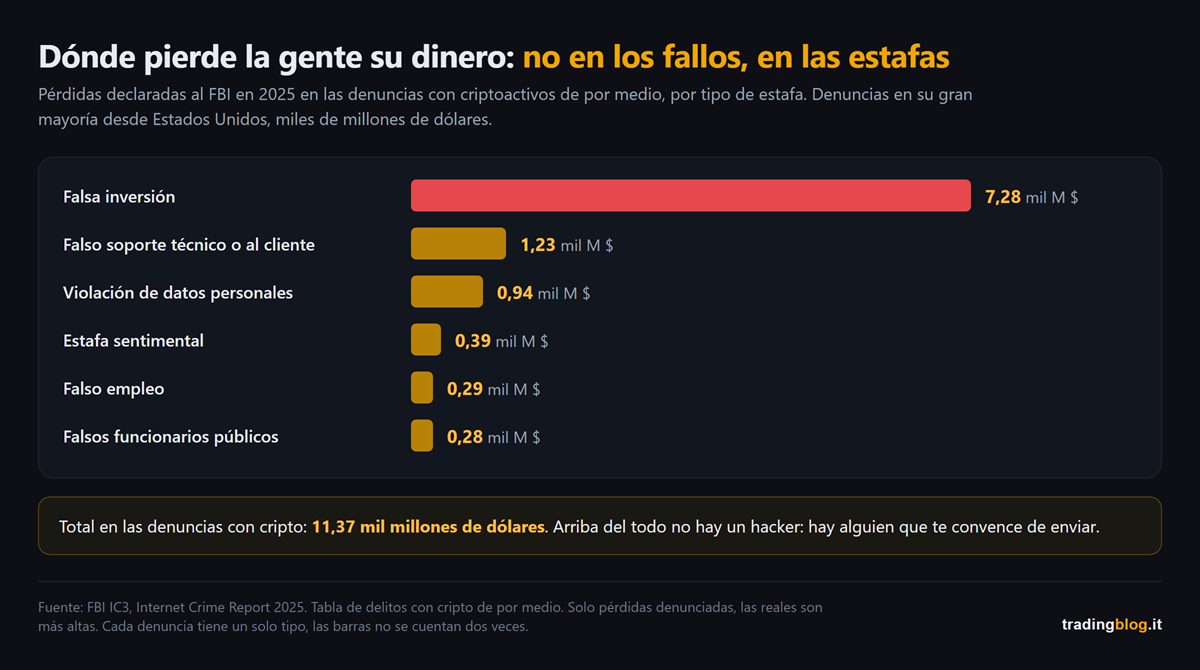
Mira la primera barra. Más de 7,2 mil millones en un año, solo en las denuncias que llegaron al FBI. El segundo es el falso soporte, con 1,23 mil millones.
¿Y en Italia? A 9 de octubre de 2026, la Consob, el regulador italiano de los mercados, ha ordenado bloquear 1.838 webs ilegales desde julio de 2019, y 235 tenían que ver con criptoactivos. El primer control es el más aburrido: ¿la plataforma está autorizada o no?
Luego está el rug pull, la alfombra que te quitan de debajo de los pies. Un caso de manual, de los papeles de la fiscalía federal de Nueva York: un proyecto NFT llamado Frosties, enero de 2022. Promesas de premios y acceso a un juego, venta agotada, y en cuestión de pocas horas web apagada y unos 1,1 millones de dólares movidos a wallets controlados por los creadores, según la acusación.
El detalle que te tiene que quedar: la salida del dinero estaba a la vista de todos, porque en el registro todo es público. Visto, sí. Parado, no.
Bonus: la dirección envenenada
¿Te acuerdas de que muchas direcciones tienen un control contra los errores de tecleo? Útil. Pero no te protege de la dirección equivocada copiada bien.
El truco: el estafador se crea una dirección con el principio y el final iguales a una que usas tú, y te manda una transacción de cero, o casi. Así acaba en tu historial. La vez siguiente copias de ahí, y si tu wallet o el block explorer te enseñan la dirección abreviada, principio y final coinciden y se lo mandas a él.
Un estudio de Carnegie Mellon sobre Ethereum y BSC, de julio de 2022 a junio de 2024, contó 270 millones de intentos contra 17 millones de direcciones en el punto de mira, y 6.633 golpes que salieron bien por al menos 83,8 millones de dólares. Funciona pocas veces. Pero con números así, basta y sobra.
Qué haces a partir de mañana por la mañana
El seed no se escribe nunca en una web, en un chat, en un formulario. Nunca. Quien te lo pida está intentando robarte.
Lee lo que firmas, y de vez en cuando haz limpieza. Si no entiendes la ventana, no firmas. Las aprobaciones que ya no usas, las revocas.
La urgencia es la señal. La cuenta bloqueada, la oferta que caduca, la rentabilidad que no espera. Quien tiene prisa por hacerte firmar tiene prisa por su propio interés. Cierra, respira, verifica por un canal que hayas encontrado tú.
Fin de la escalera
Empezamos por el registro, luego las claves, el exchange, las stablecoins, el apalancamiento y cuánto comprar. Hoy la última pieza: mantener lejos a quien quiere tu dinero sin pasar por el mercado.
Gracias por haberla subido entera.
En las estafas crypto nadie hackea la blockchain. Firmas tú. Si alguien tiene prisa por que firmes, esa prisa es la señal.
Vuelvo al técnico del gas.
No entraba porque fuera bueno forzando cerraduras. Entraba porque tenía prisa, y te metía prisa también a ti.
En estas estafas nadie fuerza nada. El permiso se lo das tú, clic a clic.
Y ese clic siempre puedes no hacerlo.
Suerte Amigo!
Tiziano Brunno
Tradingblog
¿Quieres poner a prueba tu lectura de los mercados?
Compite y desafía a otros traders dentro de una Arena en un entorno demo, sin riesgo de capital real. Descubre los Performance Arena Event de The Thunder Trader.
Aviso legal: contenido puramente informativo y educativo. No constituye asesoramiento financiero ni una invitación a operar. El trading conlleva riesgo de pérdida del capital.




