
Le truffe crypto che funzionano ancora: firme, finti supporti e progetti che spariscono
Ciao trader,
ti ricordi la truffa del finto tecnico del gas?
Suona alla porta, ha il tesserino, ha fretta. “Devo controllare il contatore, signora, c’è una perdita.”
Nessuno sfonda la porta blindata. Gliela apri tu.
Ecco, le truffe crypto che funzionano ancora oggi sono quella roba lì, con un sito al posto del tesserino.
Quando senti “mi hanno rubato le crypto” ti immagini un hacker col cappuccio che buca la blockchain. Il registro non lo buca nessuno. Si bucano exchange, ponti, contratti e computer, e quella è un’altra storia. Ma nelle truffe di cui parliamo oggi è la vittima che firma qualcosa o consegna qualcosa. E siccome una transazione confermata non si annulla, dopo non c’è nessun ufficio reclami.
È l’ultima lezione della scala, ed è quella che ti fa risparmiare più soldi.
Ok, vamos.
Prima capisci cosa firmi
Quando un sito ti chiede qualcosa, il wallet ti apre una finestra. Sembrano tutte uguali. Non lo sono.
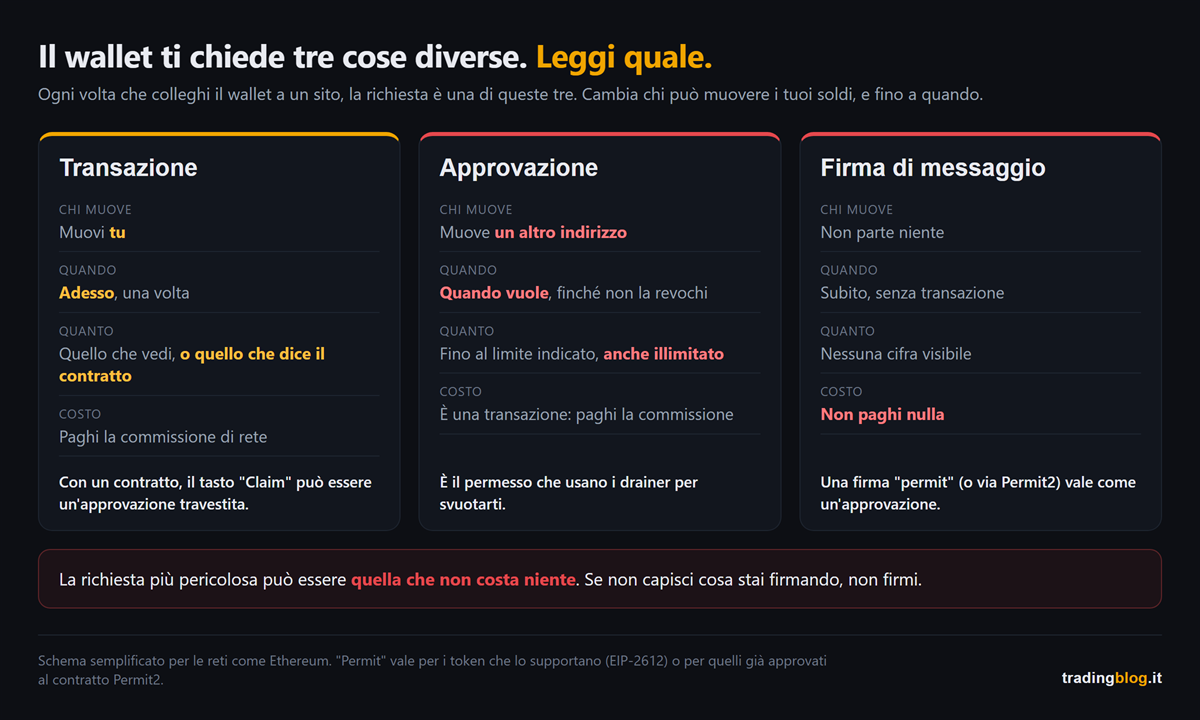
La transazione la capisci: mandi tot, a quell’indirizzo, fine. Ma se dall’altra parte c’è un contratto, conta la funzione che chiami, non la cifra che vedi. E un tasto con scritto “Claim” può nascondere un’approvazione.
L’approvazione è diversa. Ora te lo spiego. Per usare un’app su Ethereum o reti simili con un token (non con la moneta della rete, tipo ETH), l’app ti chiede prima il permesso di muoverlo. Molte app propongono un permesso illimitato, e resta valido finché non lo revochi tu. Anche quando hai smesso di usare quell’app.
Poi c’è la firma di messaggio, quella che sembra un login. Non costa niente, non parte nessuna transazione, sembra innocua. Ma esiste uno standard, si chiama permit, che serve proprio a dare un’approvazione con una semplice firma invece che con una transazione. E c’è Permit2, un contratto molto usato: se un token l’hai approvato lì una volta, da quel momento basta una firma per spostarlo.
Hai capito dove va a parare.
Uno: la firma che svuota l’indirizzo
Il copione più visto è questo. Un sito clone, un airdrop gratis, un mint esclusivo, una pagina che ti chiede di “verificare” il wallet. Tu firmi. Dall’altra parte c’è un drainer, un kit fatto apposta per incassare quell’autorizzazione e spostare tutto quello che hai autorizzato. Un rubinetto aperto.
Secondo ScamSniffer, che traccia questi kit sulle reti compatibili con Ethereum, nel 2025 hanno rubato 83,85 milioni di dollari a 106.106 vittime. Nel 2024 erano stati 494 milioni. Calo vero, ma il caso singolo più grosso del 2025 è stato 6,5 milioni a settembre, sottratti con una firma permit. E loro stessi dicono che è una stima per difetto.
La difesa ha due tempi.
Prima: leggi la finestra. Se un sito che dovrebbe solo “farti entrare” ti chiede un’approvazione o un permit, chiudi.
Dopo: le approvazioni vecchie si revocano. Strumenti come quelli di Etherscan o Revoke ti mostrano chi può ancora muovere i tuoi token e ti fanno togliere il permesso. Costa una piccola commissione. E attenzione: revocare chiude il rubinetto, non ti restituisce quello che è già uscito. E non sempre ferma una firma permit che hai già dato e che l’altro non ha ancora usato, e non ti salva se ti hanno preso il seed. Lì l’unica è spostare tutto su un wallet nuovo, con un seed nuovo.
Due: il finto supporto
Questa è vecchia quanto il telefono, e nelle denunce crypto all’FBI è la più cara dopo le finte piattaforme.
Ti scrive “l’assistenza”. È gentile, è preparata, ha fretta: il tuo conto è a rischio, c’è stato un accesso non autorizzato.
Chainalysis racconta un caso finito con un’incriminazione negli Stati Uniti: secondo l’accusa, finti operatori dell’assistenza di un grande exchange che convincevano le vittime a spostare le crypto su wallet “sicuri”. Sicuri per loro. E sempre secondo Chainalysis, nel 2025 le truffe basate sull’impersonare qualcuno sono cresciute di oltre il 1400% rispetto al 2024.
La regola te l’ho già data nella lezione sulle chiavi e te la ripeto: nessuno che sia legittimo ti chiederà mai il seed. Aggiungo: nessuno legittimo ti chiede di spostare i fondi su un wallet “sicuro”, e nessuno ti chiede di “validare” il wallet su un sito.
E occhio al secondo giro. Chi è stato truffato può ricevere la chiamata di qualcuno che promette di recuperare i soldi. A pagamento, ovviamente. L’FBI nel 2025 ha contato più di 10.500 denunce per finti recuperi. È la stessa truffa, che torna a riscuotere.
Tre: la piattaforma finta e il progetto che sparisce
La versione più cara di tutte è la finta piattaforma d’investimento.
Il contatto arriva per SMS, sui social, su un’app d’incontri. Poi la chat passa su un’app di messaggistica, arriva il gruppo di “esperti”, la piattaforma che ti mostra profitti finti. Quando provi a prelevare, ti chiedono tasse e commissioni. Poi spariscono. Non lo dico io, è la descrizione dell’FBI, che aggiunge che dietro ci sono in gran parte organizzazioni criminali del Sud-est asiatico.
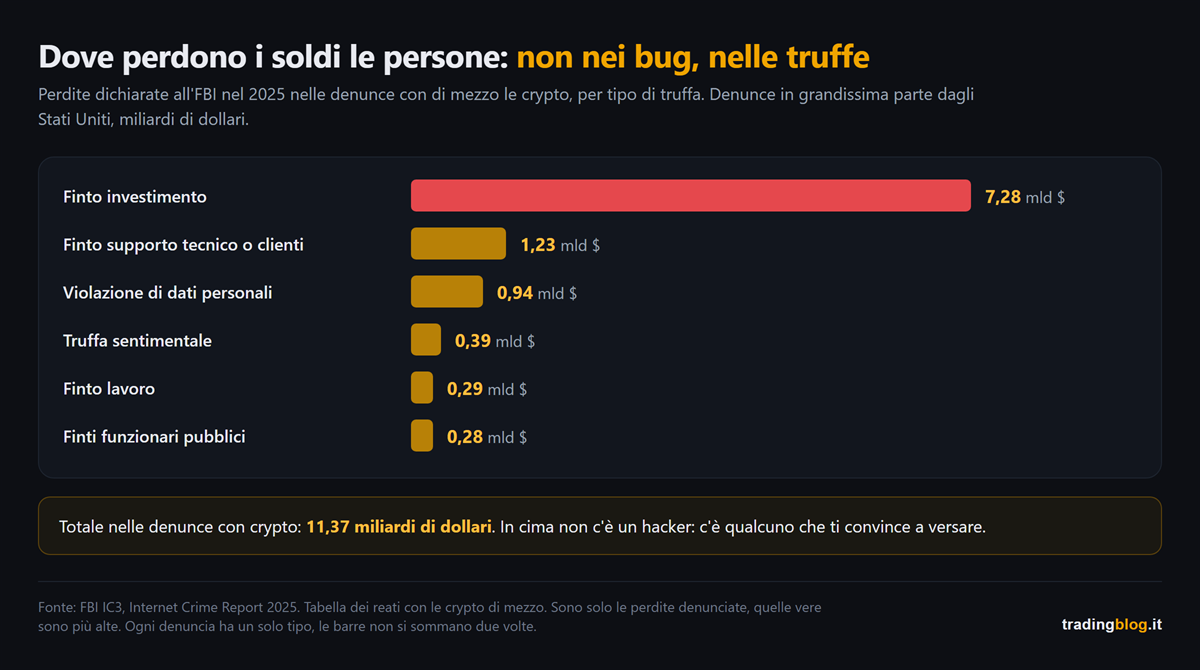
Guarda la prima barra. Oltre 7,2 miliardi in un anno, solo nelle denunce arrivate all’FBI. Il secondo è il finto supporto, con 1,23 miliardi.
E in Italia? Al 9 ottobre 2026 la Consob ha fatto oscurare 1.838 siti abusivi da luglio 2019, e 235 riguardavano le cripto-attività. Il primo controllo è il più noioso: la piattaforma è autorizzata o no?
Poi c’è il rug pull, il tappeto tirato via. Un caso da manuale, dalle carte della procura federale di New York: un progetto NFT chiamato Frosties, gennaio 2022. Promesse di premi e accesso a un gioco, vendita esaurita, e nel giro di poche ore sito spento e circa 1,1 milioni di dollari spostati su wallet controllati dai creatori, secondo l’accusa.
Il dettaglio che ti deve restare: l’uscita dei soldi era sotto gli occhi di tutti, perché sul registro tutto è pubblico. Visto, sì. Fermato, no.
Bonus: l’indirizzo avvelenato
Ti ricordi che molti indirizzi hanno un controllo contro l’errore di battitura? Utile. Ma non ti protegge dall’indirizzo sbagliato copiato giusto.
Il trucco: il truffatore si crea un indirizzo con l’inizio e la fine uguali a uno che usi tu, e ti manda una transazione da zero, o quasi. Così finisce nella tua cronologia. La volta dopo copi da lì, e se il tuo wallet o il block explorer ti mostrano l’indirizzo abbreviato, inizio e fine combaciano e mandi a lui.
Uno studio della Carnegie Mellon su Ethereum e BSC, da luglio 2022 a giugno 2024, ha contato 270 milioni di tentativi contro 17 milioni di indirizzi presi di mira, e 6.633 colpi andati a segno per almeno 83,8 milioni di dollari. Funziona di rado. Ma su numeri così basta e avanza.
Cosa fai da domani mattina
Il seed non si scrive mai in un sito, in una chat, in un modulo. Mai. Chiunque te lo chieda sta provando a rubarti.
Leggi cosa firmi, e ogni tanto fai pulizia. Se non capisci la finestra, non firmi. Le approvazioni che non usi più le revochi.
L’urgenza è il segnale. Il conto bloccato, l’offerta che scade, il rendimento che non aspetta. Chi ha fretta di farti firmare ha fretta per sé. Chiudi, respira, verifica da un canale che hai trovato tu.
Fine della scala
Siamo partiti dal registro, poi le chiavi, l’exchange, le stablecoin, la leva e quanto comprare. Oggi l’ultimo pezzo: tenere lontano chi vuole i tuoi soldi senza passare dal mercato.
Grazie per averla fatta tutta.
Nelle truffe crypto nessuno buca la blockchain. Firmi tu. Se qualcuno ha fretta che tu firmi, quella fretta è il segnale.
Torno al tecnico del gas.
Non entrava perché era bravo a scassinare. Entrava perché aveva fretta, e faceva venire fretta anche a te.
In queste truffe nessuno scassina niente. Il permesso glielo dai tu, un clic alla volta.
E quel clic lo puoi sempre non fare.
Suerte Amigo!
Tiziano Brunno
Tradingblog
Vuoi mettere alla prova la tua lettura dei mercati?
Confrontati e sfida altri trader dentro un’Arena in ambiente demo, senza rischio di capitale reale. Scopri i Performance Arena Event di The Thunder Trader.
Disclaimer: contenuto puramente informativo ed educativo. Non costituisce consulenza finanziaria né un invito a operare. Il trading comporta rischio di perdita del capitale.

Tiziano Brunno, trader dal 2014. Ho iniziato come junior in una prop firm e ne sono uscito da CEO: il settore lo conosco da dentro, trucchi compresi. Qui scrivo di mercati, macro e crypto senza cravatta e senza fuffa – solo roba verificata. Oggi costruisco The Thunder Trader, dove contano solo le performance.



