Articoli

Una vecchia chiave dorata appesa come esca a un amo d'acciaio, sospesa nell'acqua scura con la luce ambra che filtra dalla superficie.

Le truffe crypto che funzionano ancora: firme, finti supporti e progetti che spariscono

Ciao trader,

ti ricordi la truffa del finto tecnico del gas?

Suona alla porta, ha il tesserino, ha fretta. “Devo controllare il contatore, signora, c’è una perdita.”

Nessuno sfonda la porta blindata. Gliela apri tu.

Ecco, le truffe crypto che funzionano ancora oggi sono quella roba lì, con un sito al posto del tesserino.

Quando senti “mi hanno rubato le crypto” ti immagini un hacker col cappuccio che buca la blockchain. Il registro non lo buca nessuno. Si bucano exchange, ponti, contratti e computer, e quella è un’altra storia. Ma nelle truffe di cui parliamo oggi è la vittima che firma qualcosa o consegna qualcosa. E siccome una transazione confermata non si annulla, dopo non c’è nessun ufficio reclami.

È l’ultima lezione della scala, ed è quella che ti fa risparmiare più soldi.

Ok, vamos.

Prima capisci cosa firmi

Quando un sito ti chiede qualcosa, il wallet ti apre una finestra. Sembrano tutte uguali. Non lo sono.
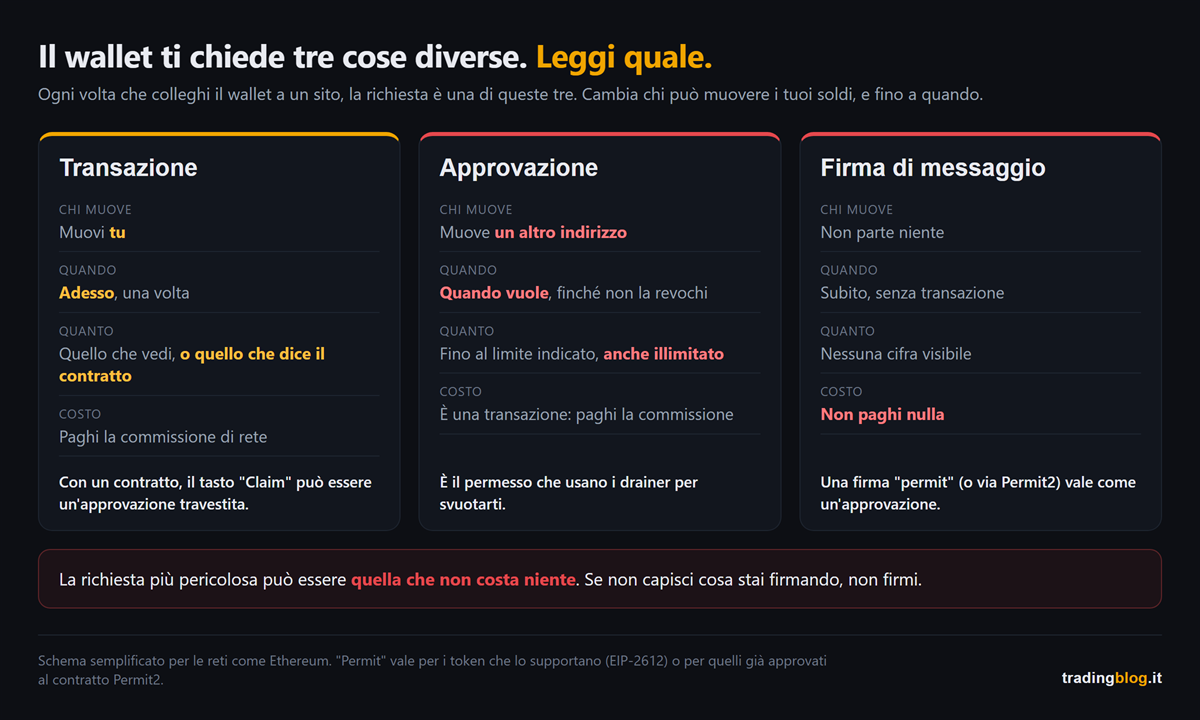
Schema delle tre richieste che fa il wallet. Transazione: muovi tu, adesso, paghi la commissione, e con un contratto il tasto Claim può essere un'approvazione travestita. Approvazione: è una transazione con cui un altro indirizzo può muovere un tuo token quando vuole, fino al limite indicato, anche illimitato, finché non la revochi. Firma di messaggio: non parte niente e non paghi nulla, ma una firma permit vale come un'approvazione.
Le tre richieste che ti fa il wallet e cosa può fare l’altro dopo. Transazione: parte adesso e paghi la commissione di rete; se dall’altra parte c’è un contratto, conta la funzione che chiami, e un tasto “Claim” può essere un’approvazione travestita. Approvazione: è anch’essa una transazione, con cui autorizzi un indirizzo a spostare un tuo token quando vuole, fino al limite indicato, che può essere illimitato, finché non la revochi. Firma di messaggio: non parte niente e non paghi nulla, ma una firma “permit” (sui token che la supportano, o tramite Permit2) vale come un’approvazione.

La transazione la capisci: mandi tot, a quell’indirizzo, fine. Ma se dall’altra parte c’è un contratto, conta la funzione che chiami, non la cifra che vedi. E un tasto con scritto “Claim” può nascondere un’approvazione.

L’approvazione è diversa. Ora te lo spiego. Per usare un’app su Ethereum o reti simili con un token (non con la moneta della rete, tipo ETH), l’app ti chiede prima il permesso di muoverlo. Molte app propongono un permesso illimitato, e resta valido finché non lo revochi tu. Anche quando hai smesso di usare quell’app.

Poi c’è la firma di messaggio, quella che sembra un login. Non costa niente, non parte nessuna transazione, sembra innocua. Ma esiste uno standard, si chiama permit, che serve proprio a dare un’approvazione con una semplice firma invece che con una transazione. E c’è Permit2, un contratto molto usato: se un token l’hai approvato lì una volta, da quel momento basta una firma per spostarlo.

Hai capito dove va a parare.

Uno: la firma che svuota l’indirizzo

Il copione più visto è questo. Un sito clone, un airdrop gratis, un mint esclusivo, una pagina che ti chiede di “verificare” il wallet. Tu firmi. Dall’altra parte c’è un drainer, un kit fatto apposta per incassare quell’autorizzazione e spostare tutto quello che hai autorizzato. Un rubinetto aperto.

Secondo ScamSniffer, che traccia questi kit sulle reti compatibili con Ethereum, nel 2025 hanno rubato 83,85 milioni di dollari a 106.106 vittime. Nel 2024 erano stati 494 milioni. Calo vero, ma il caso singolo più grosso del 2025 è stato 6,5 milioni a settembre, sottratti con una firma permit. E loro stessi dicono che è una stima per difetto.

La difesa ha due tempi.

Prima: leggi la finestra. Se un sito che dovrebbe solo “farti entrare” ti chiede un’approvazione o un permit, chiudi.

Dopo: le approvazioni vecchie si revocano. Strumenti come quelli di Etherscan o Revoke ti mostrano chi può ancora muovere i tuoi token e ti fanno togliere il permesso. Costa una piccola commissione. E attenzione: revocare chiude il rubinetto, non ti restituisce quello che è già uscito. E non sempre ferma una firma permit che hai già dato e che l’altro non ha ancora usato, e non ti salva se ti hanno preso il seed. Lì l’unica è spostare tutto su un wallet nuovo, con un seed nuovo.

Due: il finto supporto

Questa è vecchia quanto il telefono, e nelle denunce crypto all’FBI è la più cara dopo le finte piattaforme.

Ti scrive “l’assistenza”. È gentile, è preparata, ha fretta: il tuo conto è a rischio, c’è stato un accesso non autorizzato.

Chainalysis racconta un caso finito con un’incriminazione negli Stati Uniti: secondo l’accusa, finti operatori dell’assistenza di un grande exchange che convincevano le vittime a spostare le crypto su wallet “sicuri”. Sicuri per loro. E sempre secondo Chainalysis, nel 2025 le truffe basate sull’impersonare qualcuno sono cresciute di oltre il 1400% rispetto al 2024.

La regola te l’ho già data nella lezione sulle chiavi e te la ripeto: nessuno che sia legittimo ti chiederà mai il seed. Aggiungo: nessuno legittimo ti chiede di spostare i fondi su un wallet “sicuro”, e nessuno ti chiede di “validare” il wallet su un sito.

E occhio al secondo giro. Chi è stato truffato può ricevere la chiamata di qualcuno che promette di recuperare i soldi. A pagamento, ovviamente. L’FBI nel 2025 ha contato più di 10.500 denunce per finti recuperi. È la stessa truffa, che torna a riscuotere.

Tre: la piattaforma finta e il progetto che sparisce

La versione più cara di tutte è la finta piattaforma d’investimento.

Il contatto arriva per SMS, sui social, su un’app d’incontri. Poi la chat passa su un’app di messaggistica, arriva il gruppo di “esperti”, la piattaforma che ti mostra profitti finti. Quando provi a prelevare, ti chiedono tasse e commissioni. Poi spariscono. Non lo dico io, è la descrizione dell’FBI, che aggiunge che dietro ci sono in gran parte organizzazioni criminali del Sud-est asiatico.
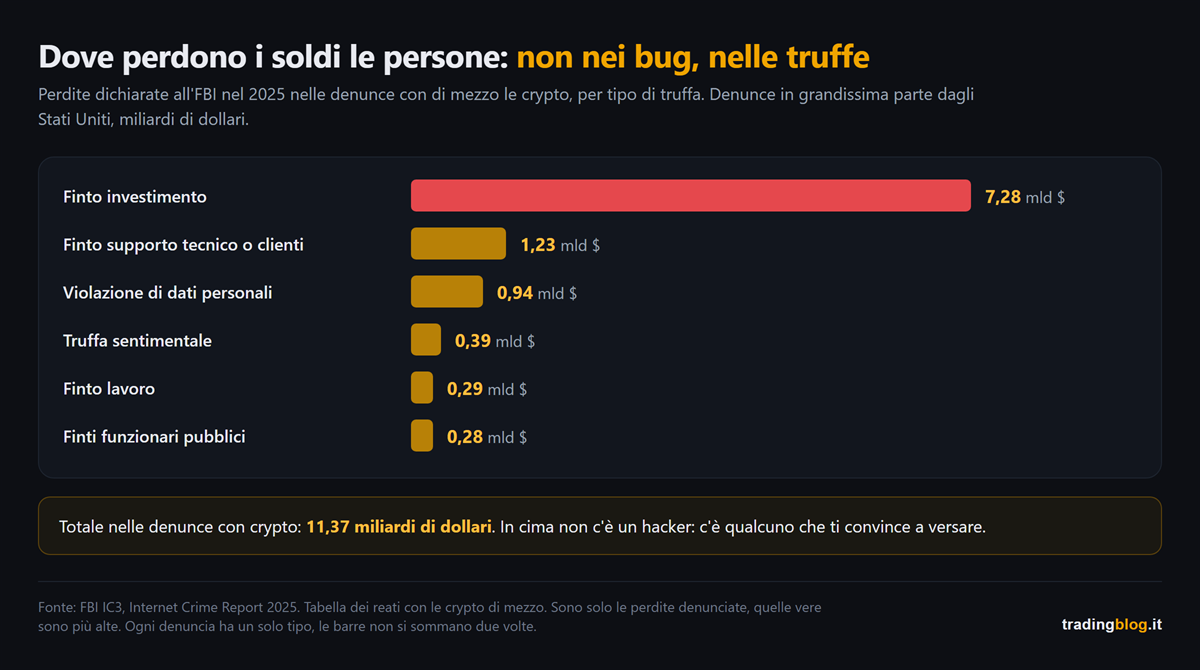
Grafico a barre delle perdite dichiarate all'FBI nel 2025 nelle denunce con di mezzo le crypto, per tipo di truffa: finto investimento 7,28 miliardi di dollari, finto supporto tecnico o clienti 1,23, violazione di dati personali 0,94, truffa sentimentale 0,39, finto lavoro 0,29, finti funzionari pubblici 0,28. Totale 11,37 miliardi.
Perdite dichiarate all’FBI nel 2025 nelle denunce con di mezzo le crypto, per tipo di truffa. Denunce in grandissima parte dagli Stati Uniti. Investimento 7,28 miliardi di dollari, finto supporto tecnico o clienti 1,23, violazione di dati personali 0,94, truffa sentimentale 0,39, finto lavoro 0,29, finti funzionari pubblici 0,28. Totale crypto 11,37 miliardi. Fonte: FBI IC3, Internet Crime Report 2025, tabella dei reati con le crypto di mezzo.

Guarda la prima barra. Oltre 7,2 miliardi in un anno, solo nelle denunce arrivate all’FBI. Il secondo è il finto supporto, con 1,23 miliardi.

E in Italia? Al 9 ottobre 2026 la Consob ha fatto oscurare 1.838 siti abusivi da luglio 2019, e 235 riguardavano le cripto-attività. Il primo controllo è il più noioso: la piattaforma è autorizzata o no?

Poi c’è il rug pull, il tappeto tirato via. Un caso da manuale, dalle carte della procura federale di New York: un progetto NFT chiamato Frosties, gennaio 2022. Promesse di premi e accesso a un gioco, vendita esaurita, e nel giro di poche ore sito spento e circa 1,1 milioni di dollari spostati su wallet controllati dai creatori, secondo l’accusa.

Il dettaglio che ti deve restare: l’uscita dei soldi era sotto gli occhi di tutti, perché sul registro tutto è pubblico. Visto, sì. Fermato, no.

Bonus: l’indirizzo avvelenato

Ti ricordi che molti indirizzi hanno un controllo contro l’errore di battitura? Utile. Ma non ti protegge dall’indirizzo sbagliato copiato giusto.

Il trucco: il truffatore si crea un indirizzo con l’inizio e la fine uguali a uno che usi tu, e ti manda una transazione da zero, o quasi. Così finisce nella tua cronologia. La volta dopo copi da lì, e se il tuo wallet o il block explorer ti mostrano l’indirizzo abbreviato, inizio e fine combaciano e mandi a lui.

Uno studio della Carnegie Mellon su Ethereum e BSC, da luglio 2022 a giugno 2024, ha contato 270 milioni di tentativi contro 17 milioni di indirizzi presi di mira, e 6.633 colpi andati a segno per almeno 83,8 milioni di dollari. Funziona di rado. Ma su numeri così basta e avanza.

Cosa fai da domani mattina

Il seed non si scrive mai in un sito, in una chat, in un modulo. Mai. Chiunque te lo chieda sta provando a rubarti.

Leggi cosa firmi, e ogni tanto fai pulizia. Se non capisci la finestra, non firmi. Le approvazioni che non usi più le revochi.

L’urgenza è il segnale. Il conto bloccato, l’offerta che scade, il rendimento che non aspetta. Chi ha fretta di farti firmare ha fretta per sé. Chiudi, respira, verifica da un canale che hai trovato tu.

Fine della scala

Siamo partiti dal registro, poi le chiavi, l’exchange, le stablecoin, la leva e quanto comprare. Oggi l’ultimo pezzo: tenere lontano chi vuole i tuoi soldi senza passare dal mercato.

Grazie per averla fatta tutta.

Nelle truffe crypto nessuno buca la blockchain. Firmi tu. Se qualcuno ha fretta che tu firmi, quella fretta è il segnale.

— tradingblog.itPosta su X

Torno al tecnico del gas.

Non entrava perché era bravo a scassinare. Entrava perché aveva fretta, e faceva venire fretta anche a te.

In queste truffe nessuno scassina niente. Il permesso glielo dai tu, un clic alla volta.

E quel clic lo puoi sempre non fare.

Suerte Amigo!

Tiziano Brunno

Tradingblog

Vuoi mettere alla prova la tua lettura dei mercati?

Confrontati e sfida altri trader dentro un’Arena in ambiente demo, senza rischio di capitale reale. Scopri i Performance Arena Event di The Thunder Trader.

Scopri The Thunder Trader →


Disclaimer: contenuto puramente informativo ed educativo. Non costituisce consulenza finanziaria né un invito a operare. Il trading comporta rischio di perdita del capitale.

Grande chiave ornata fatta di luce ambra che si sfalda a un'estremità in dodici piccole tessere luminose incise, sospesa sopra un baule di ferro aperto e completamente vuoto, su pietra scura

Le chiavi e il portafoglio: cosa possiedi davvero

Ciao trader,

per più di un anno ho tenuto le mie crypto su un exchange ed ero convinto di averle.

Non le avevo.

Avevo un numero su una schermata, che è una cosa diversa, e me ne sono accorto solo quando ho provato a capire cosa succede a quel numero se la società che me lo mostra chiude.

Questa è la lezione che me lo ha spiegato. È la seconda della serie, e se ti sei perso la prima, cos’è una blockchain, leggila prima: qui do per scontato che il registro sia fatto di righe e non di monete.

Ok, vamos.

La domanda che nessuno si fa

Se sul registro non ci sono monete ma solo righe, e le righe le scrive la rete, allora cosa possiedi esattamente?

Non un oggetto. Non un file. Non un gettone dentro un’app.

Possiedi la capacità di firmare. Cioè di dimostrare alla rete che quelle righe le puoi muovere tu e nessun altro.

Quella capacità è un numero segreto, e si chiama chiave privata.

Cosa c’è dentro un wallet

Ed ecco il primo malinteso da togliere di mezzo, perché il nome stesso ci mette del suo: wallet vuol dire portafoglio, ma dentro non ci sono soldi.

Ci sono chiavi.

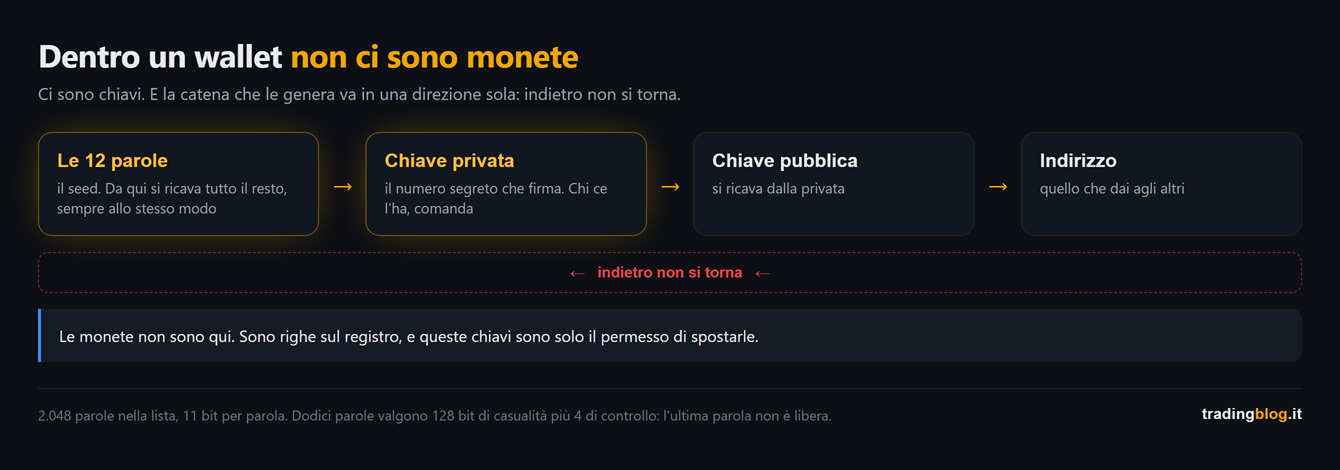
Il meccanismo è a senso unico, e questa è la parte bella. Dalla chiave privata si ricava la chiave pubblica. Dalla chiave pubblica si ricava l’indirizzo, quello che dai agli altri per farti mandare roba.

Ogni freccia funziona in una direzione sola. Dall’indirizzo non si torna indietro alla chiave, e non è questione di quanto sei bravo: con i computer di oggi non basterebbe il tempo che ha l’universo.

Catena in quattro passaggi che parte dalle dodici parole del seed e porta alla chiave privata, poi alla chiave pubblica e infine all'indirizzo, con le frecce che vanno in una sola direzione e l'avviso che indietro non si torna, più la precisazione che le monete non stanno nel wallet ma sul registro
Dalla frase di dodici parole si ricavano le chiavi private, da ognuna di queste la chiave pubblica, e da questa l’indirizzo. Le frecce vanno in una direzione sola: indietro non si torna. Le monete non stanno dentro il wallet, stanno sul registro.

Quindi quando dici “ho spostato i bitcoin nel wallet” stai dicendo una cosa imprecisa. I bitcoin non si sono mossi da nessuna parte: sono sempre righe sul registro. È cambiata la chiave che può muoverli.

Le dodici parole

Adesso la parte che conta davvero.

Quando apri un wallet nuovo, la prima cosa che ti fa fare è scriverti da parte dodici parole (a volte ventiquattro). Si chiama seed, o frase di recupero.

Quelle parole non sono un promemoria della password. Sono il wallet.

Da quelle dodici parole il software ricava, con un conto sempre uguale, tutte le tue chiavi private. Tutte. Quelle di adesso e quelle che genererai fra due anni.

Il che vuol dire una cosa molto pratica: il telefono non c’entra niente. Se te lo rubano, ne prendi un altro, rimetti le dodici parole e ritrovi tutto identico. Se invece perdi le parole e ti si rompe il telefono, non c’è nessun tasto “ho dimenticato la password”. Non c’è nessuno da chiamare. È finita, e basta.

Un dettaglio che ti fa capire quanto è progettata bene: le parole vengono da una lista fissa di 2.048, e l’ultima non è libera, contiene un pezzo di controllo calcolato dalle precedenti. Dodici parole valgono 128 bit di casualità vera, che è un numero con trentanove cifre di combinazioni possibili.

Indovinarlo non è difficile. È fuori discussione.

Una cosa però mettitela in testa: le parole te le deve generare il dispositivo, non la tua testa. Il controllo sull’ultima parola scarta quasi tutte le frasi inventate, ma non tutte, e comunque non è quello il punto. Una frase pensata da un essere umano è indovinabile, perché la nostra fantasia è molto più povera del caso, e negli anni chi ci ha provato si è ritrovato il wallet svuotato.

Due precisazioni che valgono soldi veri.

La prima. Alcuni wallet ti permettono di aggiungere alle dodici parole una passphrase, cioè una parola in più scelta da te, che qualcuno chiama la venticinquesima parola. Se la usi, le dodici parole da sole non aprono più niente, quindi va custodita con la stessa cura delle altre. E attento, perché se la sbagli non ti dice “errore”: ti apre un wallet vuoto, che è il modo migliore per farti venire un infarto.

La seconda. Se ripristini le parole in un’app diversa da quella di partenza e vedi zero, quasi sempre non hai perso niente: è l’app che sta guardando un ramo diverso dello stesso albero di chiavi. Prima di andare nel panico, riprova nella stessa app da cui eri partito.

“Not your keys, not your coins”

Questa frase la sentirai ripetere come una preghiera. Adesso hai gli strumenti per capirla, e sono due righe.

Quando compri su un exchange, le chiavi sono sue. Il numero che vedi nella tua area personale non è una riga sul registro: è una riga nel database dell’exchange, che dice quanto ti deve.

Non possiedi bitcoin. Possiedi un credito verso una società.

Finché quella società funziona, le due cose sembrano identiche, e infatti nessuno ci pensa. Il giorno che non funziona, si scopre che non lo erano per niente.

Non ti sto dicendo che gli exchange siano il male: per comprare ci passi, è normale, li uso anche io. Il problema non è comprarci. È lasciarci sopra quello che non ti puoi permettere di perdere.

I tre modi in cui la gente perde tutto

Non sono cento. Sono tre, e si somigliano tutti a un errore di custodia, non di mercato.

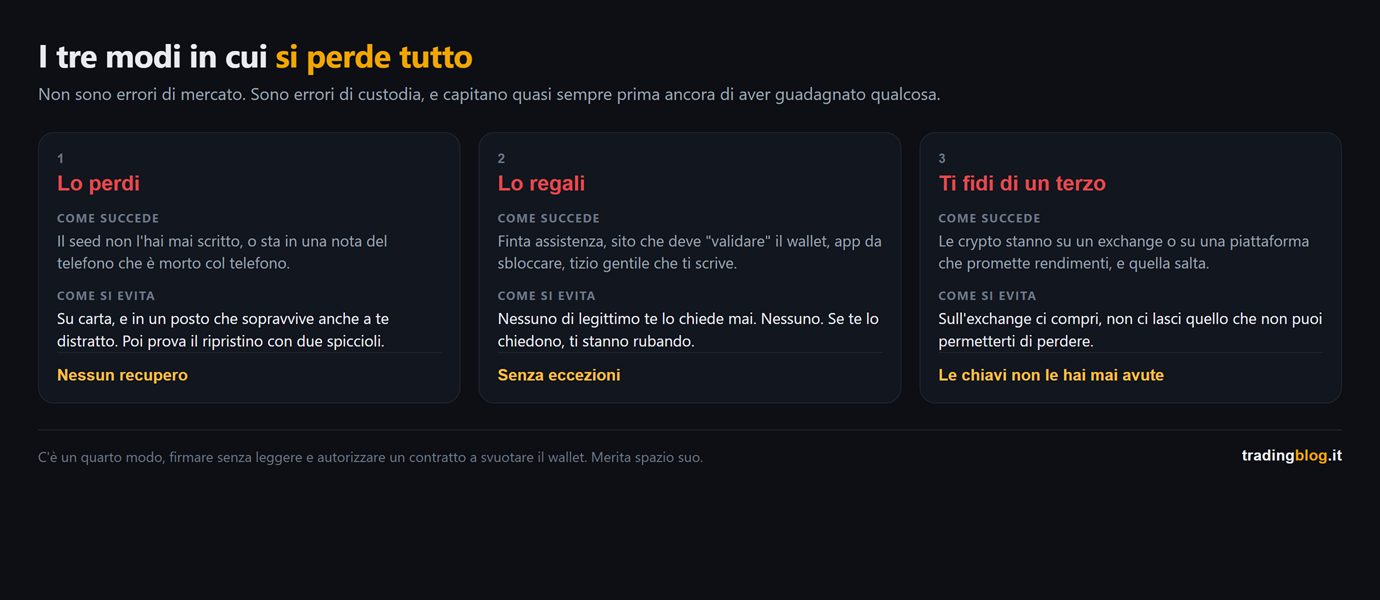
Le tre schede dei modi in cui si perde tutto: perdere il seed, regalarlo a chi lo chiede, e affidarsi a un terzo che salta. Per ciascuna come succede davvero, come si evita, e la conseguenza secca
I tre modi in cui si perde tutto, affiancati: perdi il seed, regali il seed, ti fidi di un terzo che salta. Per ognuno cosa succede davvero e la regola per evitarlo.

Uno. Lo perdi. Non l’hai mai scritto, o l’hai scritto su un foglietto che si è bagnato, o stava in una nota del telefono che è morto con lui. Nessun recupero possibile. È il modo più stupido e anche il più comune.

Due. Lo regali. E qui incidi in testa una regola sola, che vale per sempre: nessuno che sia legittimo ti chiederà mai il seed. Non l’assistenza, non un sito che deve “validare” il tuo wallet, non un tizio gentile che ti scrive per aiutarti, non un’app che devi sbloccare. Nessuno. Se qualcuno te lo chiede, quello ti sta rubando, senza eccezioni e senza casi particolari.

Tre. Ti fidi di un terzo. Le crypto stanno su un exchange, o su una piattaforma che promette rendimenti, e quella salta. Non hai perso le chiavi: non le hai mai avute.

C’è un quarto modo, più sottile, che è firmare senza leggere e autorizzare un contratto a svuotarti il wallet. Ne parliamo nella lezione sulle truffe, perché merita spazio suo.

Cosa fai da domani mattina

Quattro cose, in ordine, e la terza è quella che quasi nessuno fa.

Scrivi il seed su carta. Non una foto, non il cloud, non le note del telefono, non un messaggio a te stesso. Carta, e in un posto dove sopravvive anche a te distratto.

E ficcati in testa cosa hai appena creato: quel foglio funziona come il contante. Chi lo trova non deve indovinare nessuna password e non deve bucare niente, rimette le parole e porta via tutto in due minuti, da qualsiasi parte del mondo. Quindi “in un posto sicuro” vuol dire sicuro sul serio, non il primo cassetto della scrivania.

Non dirlo a nessuno e non digitarlo da nessuna parte, se non nel wallet stesso quando ripristini.

Prova il ripristino prima di metterci dentro qualcosa di serio. Metti due spiccioli, cancella l’app, rimettila, ripristina con le parole e guarda se ritrovi tutto. È l’unico modo per sapere se hai scritto bene, e scoprirlo dopo è troppo tardi.

Se la cifra inizia a contare, prendi un dispositivo dedicato. Quelli dove la chiave non esce mai dall’oggetto e le operazioni le confermi con un pulsante fisico. La domanda giusta non è “quanto costa” ma “quanto ci tengo sopra”.

Su questo però una regola secca: compralo solo dal sito del produttore. Mai usato, mai da un marketplace, mai da un tizio su internet perché costava meno. Un dispositivo manomesso arriva col seed già scritto da qualcun altro, e tu ci versi sopra i tuoi soldi convinto di essere al sicuro. È una truffa che esiste e funziona.

Dove andiamo la prossima volta

Se le chiavi dell’exchange sono sue, allora tocca capire bene cos’è un exchange, come funziona davvero e cosa succede se fallisce. È la lezione della settimana prossima, e chi ha vissuto certe storie sa già perché serve.

Il wallet non contiene monete. Contiene la capacità di firmare, e quella o ce l’hai tu o ce l’ha qualcun altro al posto tuo.

— tradingblog.itPosta su X

Chiudo con la cosa che mi ha sistemato la testa su questo argomento.

Nel trading passiamo le giornate a preoccuparci del rischio di mercato: lo stop, la size, il drawdown. Poi uno tiene tutto su un exchange e non ci pensa mai, perché quel rischio lì non lampeggia sullo schermo.

Ma è un rischio uguale agli altri, e ha una particolarità antipatica: non ti fa perdere una percentuale.

Ti fa perdere tutto, in una volta sola.

Suerte Amigo!

Tiziano Brunno

Tradingblog

Vuoi mettere alla prova la tua lettura dei mercati?

Confrontati e sfida altri trader in un’Arena in ambiente demo, senza rischio di capitale reale. Scopri le Performance Arena Event di The Thunder Trader.

Scopri The Thunder Trader →


Disclaimer: contenuto puramente informativo ed educativo. Non costituisce consulenza finanziaria né un invito a operare. Il trading comporta rischio di perdita del capitale.